Domain bikinizone.de kaufen?
Wir ziehen mit dem Projekt
bikinizone.de um.
Sind Sie am Kauf der Domain
bikinizone.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bikinizone.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
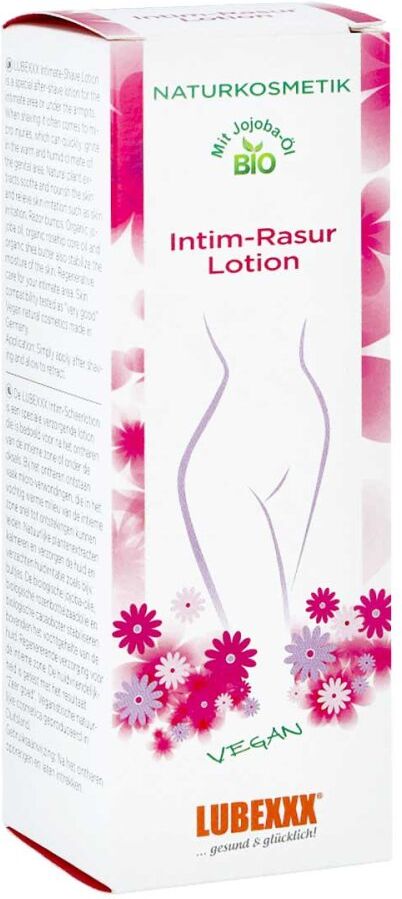
Lubexxx Intim-rasur Lotion pflegt nach IntimrasurAnwendungsgebiet von Lubexxx Intim-rasur Lotion pflegt nach IntimrasurLubexxx Intim-rasur Lotion pflegt nach Intimrasur - BERUHIGENDE LOTION NACH DER INTIM-RASUR. Die Lubexxx Intim-rasur Lotion pflegt nach Intimrasur ist eine spezielle regenerative Pflege nach der Rasur unter den Achseln oder des empfindlichen Intimbereichs. Natürliche Pflanzenextrakte pflegen und beruhigen die Haut und lindert Hautirritationen und Rasierpickel. Das feuchtwarme Klima des Intimbereichs und unter den Achseln bietet nämlich besten Nährboden für Bakterien. Und da beim Rasieren immer Mikroverletzungen der Haut entstehen, bilden sich hier schnell unerwünschte Rasierpickel. Bio Jojoba Öl, Bio Hagebuttenkern Öl und Bio Sheabutter stabilisieren zudem die Hautfeuchtigkeit und spenden eine intensive Hautpflege. LUBEXXX Intimpflegeprodukte sind Qualitätsprodukte hergestellt in Deutschland und unterliegen den strengen Richtlinien der hochwertigen Naturkosmetik. Pflegelotion nach der Rasur des Intimbereichs Lindert Hautirritation, Rasierpickel und Rötungen Spendet intensive Feuchtigkeit und beruhigt die Haut Mit Bio Jojoba-Öl und Bio Hagebuttenkern-Öl Hochwertige Naturkosmetik Hergestellt in Deutschland Die LUBEXXX Intimpflegeserie ist eine hochwertige Naturkosmetik für die Pflege und Hygiene des Intimbereichs. Der weibliche Intimbereich ist eine besonders sensible Körperzone und erfordert daher auch eine spezielle und schonende Pflege. Die natürlichen Inhaltsstoffe der LUBEXXX Intimprodukte halten den empfindlichen Intimbereich im Gleichgewicht und bieten einen aktiven Schutz für die natürliche Barrierefunktion. Auch aus dieser Serie sind der LUBEXXX Intim-Balsam für die Pflege des sensiblen Intimbereichs und die LUBEXXX Intim-Waschlotion für die sanfte Reinigung des Intimbereichs.Wirkstoffe / Inhaltsstoffe / ZutatenLubexxx Intim-rasur Lotion pflegt nach Intimrasur enthält: Sonnenblumenöl Glycerol Jojobawachs, flüssiges Shea11,92 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter



-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie funktioniert sugaring Bikinizone?
Beim Sugaring in der Bikinizone wird eine warme Zuckerpaste auf die Haut aufgetragen und dann gegen die Haarwuchsrichtung abgezogen. Die Paste umschließt die Haare und entfernt sie samt der Wurzel. Dadurch werden die Haare sanft aus der Haut gezogen und das Ergebnis hält länger an als bei der Rasur. Sugaring ist eine schonende Methode, die weniger schmerzhaft ist als das Wachsen und weniger Reizungen verursacht. Es ist wichtig, dass die Haut vorher gründlich gereinigt und trocken ist, um ein optimales Ergebnis zu erzielen. **


Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hince, Peter: Queen intimQueen intim , Wutausbrüche und Gitarrentausch: So war es wirklich auf Tour mit Queen Über zehn Jahre lang bereiste Peter Hince mit Queen die ganze Welt und erlebte genau das, wovon viele Rockfans träumten: Sex, Drugs & Rock'n'Roll. Vor allem aber erlebte er eine der legendärsten Rockbands nicht nur auf, sondern auch hinter der Bühne, und kam hautnah an einen der größten Stars der Rockszene heran: Als Chef der Roadcrew war er dafür verantwortlich, dass Freddie Mercury die phänomenalen Performances liefern konnte, derentwegen man ihn heute noch in Erinnerung hat - und dazu gehörte nicht nur technischer, sondern oft auch einmal psychologischer Support. Und so war Hince in vielen historischen Augenblicken zugegen, beispielsweise als Freddie "Crazy Little Thing Of Love" komponierte - in der Badewanne in seiner Suite im Münchner Hilton Hotel. Unprätentiös, grundsympathisch und mit herrlich trockenem Humor erzählt Hince von seinen Erlebnissen an der Seite der großen Stars. Ende der Siebziger ist die Welt noch größer als heute in der Zeit der Billigflieger und der Internettelefonie - die USA sind für einen jungen Briten von gerade mal Anfang zwanzig wie ein anderer Stern, Japan sowieso. Ratty, wie ihn die Roadcrew und die Band nennen, geht mit offenen Augen durch die Welt, betrachtet das gelobte Land Amerika mit neugierigem und kritischem Blick und genießt es natürlich, dass die Mädchen dort auf Jungs mit diesem süßen britischen Akzent stehen. Es ist die Zeit, in der man im Flugzeug noch rauchen darf und niemand etwas von dieser Krankheit namens AIDS gehört hat, die für Freddie Mercury so tragische Konsequenzen haben sollte. Das alles macht Queen intim nicht nur zur Pflichtlektüre für Queen-Fans, sondern auch für alle, die mit der Musik der Siebziger und Achtziger aufgewachsen sind - ein Zeitdokument, das ebenso unterhaltsam wie erhellend ist. Und näher kann man an Queen, die Band, auch nicht herankommen: Wenn Freddie - oder vielmehr, "Fred", wie Hince ihn nennt - einen seiner legendären Temperamentausbrüche hatte, stand Ratty oft genug genau daneben und musste sich etwas einfallen lassen. Und wenn Brian May die Gitarre gefiel, die er sich gerade selbst gekauft hatte, dann trat er sie ihm eben ab. Alltag bei Queen: Peter Hince erzählt, wie es wirklich war. - mit exklusiven Farbfotos der Band - persönlicher Blick hinter die Kulissen - Queen zählen mit etwas 320 Mio. verkauften Tonträgern weltweit zu den erfolgreichsten Rockbands aller Zeiten , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20151008, Produktform: Kartoniert, Autoren: Hince, Peter, Übersetzung: Tepper, Alan, Seitenzahl/Blattzahl: 304, Abbildungen: mit 24 Seiten Bilderstrecke, Keyword: Freddie Mercury; Groupies; Queen; Rockband; Sex, Drugs & Rock'n'Roll, Fachschema: Band (Musikgruppe)~Rock (Musik)~Schauspieler - Schauspielkunst, Fachkategorie: Musik: Stile und Gattungen~Komponisten und Songwriter~Musiker, Sänger, Bands und Gruppen~einzelne Schauspieler und Darsteller, Style: Rock, Warengruppe: HC/Musik/Biographien/Monographien, Fachkategorie: Biografien: Kunst und Unterhaltung, Thema: Entdecken, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hannibal Verlag, Verlag: Hannibal Verlag, Verlag: Hannibal Verlag, Länge: 238, Breite: 161, Höhe: 25, Gewicht: 439, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 129951722,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lubexxx Intim-rasur Lotion pflegt nach IntimrasurAnwendungsgebiet von Lubexxx Intim-rasur Lotion pflegt nach IntimrasurLubexxx Intim-rasur Lotion pflegt nach Intimrasur - BERUHIGENDE LOTION NACH DER INTIM-RASUR. Die Lubexxx Intim-rasur Lotion pflegt nach Intimrasur ist eine spezielle regenerative Pflege nach der Rasur unter den Achseln oder des empfindlichen Intimbereichs. Natürliche Pflanzenextrakte pflegen und beruhigen die Haut und lindert Hautirritationen und Rasierpickel. Das feuchtwarme Klima des Intimbereichs und unter den Achseln bietet nämlich besten Nährboden für Bakterien. Und da beim Rasieren immer Mikroverletzungen der Haut entstehen, bilden sich hier schnell unerwünschte Rasierpickel. Bio Jojoba Öl, Bio Hagebuttenkern Öl und Bio Sheabutter stabilisieren zudem die Hautfeuchtigkeit und spenden eine intensive Hautpflege. LUBEXXX Intimpflegeprodukte sind Qualitätsprodukte hergestellt in Deutschland und unterliegen den strengen Richtlinien der hochwertigen Naturkosmetik. Pflegelotion nach der Rasur des Intimbereichs Lindert Hautirritation, Rasierpickel und Rötungen Spendet intensive Feuchtigkeit und beruhigt die Haut Mit Bio Jojoba-Öl und Bio Hagebuttenkern-Öl Hochwertige Naturkosmetik Hergestellt in Deutschland Die LUBEXXX Intimpflegeserie ist eine hochwertige Naturkosmetik für die Pflege und Hygiene des Intimbereichs. Der weibliche Intimbereich ist eine besonders sensible Körperzone und erfordert daher auch eine spezielle und schonende Pflege. Die natürlichen Inhaltsstoffe der LUBEXXX Intimprodukte halten den empfindlichen Intimbereich im Gleichgewicht und bieten einen aktiven Schutz für die natürliche Barrierefunktion. Auch aus dieser Serie sind der LUBEXXX Intim-Balsam für die Pflege des sensiblen Intimbereichs und die LUBEXXX Intim-Waschlotion für die sanfte Reinigung des Intimbereichs.Wirkstoffe / Inhaltsstoffe / ZutatenLubexxx Intim-rasur Lotion pflegt nach Intimrasur enthält: Sonnenblumenöl Glycerol Jojobawachs, flüssiges Shea11,92 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Ransomware und Cyber-Erpressung, Fachbücher von Sherri Davidoff, Matt Durrin, Karen SprengerRansomware und Cyber-Erpressung – Sie können etwas dagegen tun. Sie verstehen, wie Angreifer vorgehen. Sie lernen, wie Sie vorgehen, wenn es Sie erwischt hat. Sie wissen, welche Massnahmen Sie jetzt ergreifen müssen, damit Sie eine Erpressung so gut wie möglich überstehen oder gar vermeiden. „Ransomware und Cyber-Erpressung“ ist der ultimative praktische Leitfaden, um eine Ransomware-Erpressung, ein Denial-of-Service und andere Formen der Cyber-Erpressung zu überleben. Anhand ihrer eigenen, bisher unveröffentlichten Fallbibliothek zeigen die Cybersicherheitsexperten Sherri Davidoff, Matt Durrin und Karen E. Sprenger Ihnen, wie Sie schneller reagieren, den Schaden minimieren, effizienter ermitteln, die Wiederherstellung beschleunigen und von vornherein verhindern, dass so etwas überhaupt erst passiert. Bewährte Checklisten helfen Ihnen und Ihren Sicherheitsteams dabei, während des gesamten Lebenszyklus schnell und effektiv zusammenzuarbeiten. Sie lernen Folgendes: verschiedene Formen von Cyber-Erpressung und deren Entwicklung verstehen, Bedrohungen identifizieren, Angriffe eindämmen und „Patient Zero“ ausfindig machen, Lösegeldverhandlungen erfolgreich führen und, wenn nötig, Lösegeldforderungen sicher bezahlen, das Risiko von Datenverlust und Neuinfektion verringern, ein ganzheitliches Cybersicherheitsprogramm aufbauen, das Ihr Risiko, gehackt zu werden, minimiert. Dieser Leitfaden ist von unmittelbarem Nutzen für alle, die mit Prävention, Reaktion, Planung oder Richtlinien zu tun haben, insbesondere CIOs, CISOs, Sicherheitsexperten, Administratoren, Verhandlungsführer, Führungskräfte und Ermittler.44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie funktioniert sugaring Bikinizone?
Beim Sugaring in der Bikinizone wird eine warme Zuckerpaste auf die Haut aufgetragen und dann gegen die Haarwuchsrichtung abgezogen. Die Paste umschließt die Haare und entfernt sie samt der Wurzel. Dadurch werden die Haare sanft aus der Haut gezogen und das Ergebnis hält länger an als bei der Rasur. Sugaring ist eine schonende Methode, die weniger schmerzhaft ist als das Wachsen und weniger Reizungen verursacht. Es ist wichtig, dass die Haut vorher gründlich gereinigt und trocken ist, um ein optimales Ergebnis zu erzielen. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.